Redes Sociales: Ventajas y Desventajas a través de Mónica Arenas, experta en Protección de Datos de nuestro departamento de LEGAL.

"CultuLOPDizate":La solución definitiva a la Ley Organica de PROTECCION DE DATOS de caracter personal.
martes, 8 de enero de 2013


lunes, 24 de diciembre de 2012

lunes, 17 de diciembre de 2012
“NOVIO DESCUBRE A SU CHICA CON OTRO, SU REACCIÓN ES FATAL”: CONTINUA LA FALSA SAGA TRAVÉS DE FACEBOOK

Primero fue la difusión masiva del vídeo titulado "Así se arruina una vida para siempre en solo 10 segundos" a través de Facebook, que consiguió más de un millón de “Me gustas” o, lo que es lo mismo, más de un millón de datos personales de usuarios de la popular red social que fueron “donados” de forma inocente por simplemente hacer clic en el enlace de la aplicación.
Ahora, como si esto fuera la saga de películas cómicas y fáciles de Hollywood que tienen un título que siempre parece el mismo -como “El padre de la novia”-, ahora llega “Novio descubre a su chica con otro, su reacción es fatal”.
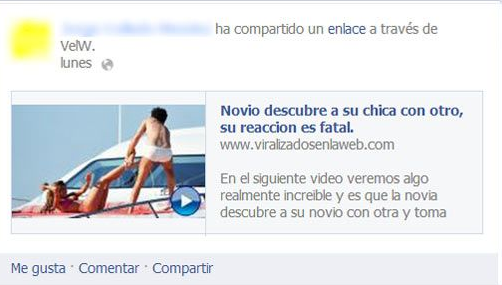
El método es exactamente el mismo: ves en el muro de Facebook el link publicado en nombre de un amigo. Como viene de un amigo y además tiene un título prometedor, haces clic. El clic te lleva a una aplicación que te obliga a aceptar sus términos para acceder al contenido, y como en Internet casi todo funciona por impulso, sin leer a qué le das acceso, accedes. Hasta el momento, más de 350.000 personas ya han donado, generosamente, toda su información a estos señores.
Además, en este caso en particular, y una vez haber accedido a darlo todo por ver el vídeo, llegas a un sitio cuyo contenido no tiene nada que ver, ni siquiera con la temática prometida:

Pero da igual, porque a estas alturas, ya tienen de ti lo que querían: tus datos personales y el control de publicar en tu cuenta lo que quieran y cuando quieran. Claro, como no solemos leer a qué damos permisos, hay usuarios que cuando descubren que no solo no han visto el vídeo, sino que además la aplicación ha publicado en nuestro nombre el mismo link con un comentario tipo “Jajajaja”, se molestan y protestan… sin saber que no tienen nada de lo que protestar realmente, porque ellos han autorizado el que se lleven a cabo estas acciones.
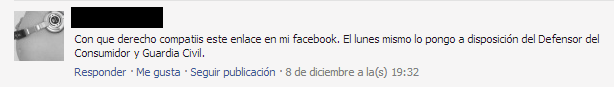
Si has visto el link y has hecho el proceso, tengo que darte una mala y una buena noticia. La mala es que ya tienen tus datos, y aunque elimines los permisos de la aplicación seguirán teniéndolos. La buena, que revocando los permisos de la aplicación en Facebook estarás evitando que seas uno de los voluntarios en la campaña de difusión de un nuevo vídeo que pudieran llevar a cabo en unos días.
Y dado que parece que esta estrategia les funciona, y con el ánimo de no volver a caer en trampas que utilizan la ingeniería social para llegar hasta nosotros, la próxima vez que un amigo te recomiende un vídeo con un título rimbombante, pregúntale si él te ha enviado algo antes de hacer clic. Seguramente se sorprenderá, porque él no lo habrá hecho. Así que si esto pasa, recomiéndale que elimine los permisos de la aplicación. Por si no lo recuerdas: http://datosprotegidos.blogspot.com.es/2012/12/asi-se-arruina-una-vida-para-siempre-en.html
Eso sí… esto solo será efectivo hasta la próxima vez que no puedas resistirte a ver un vídeo con contenido llamativo.
Medidas de seguridad de nivel medio
 Deberán implantarse, además de las medidas de seguridad de nivel básico, las medidas de nivel medio, en los siguientes ficheros o tratamientos de datos de carácter personal:
a) Los relativos a la comisión de infracciones administrativas o penales.
b) Aquellos cuyo funcionamiento se rija por el artículo 29 de la Ley Orgánica 15/1999, de 13 de diciembre.
c) Aquellos de los que sean responsables Administraciones tributarias y se relacionen con el ejercicio de sus potestades tributarias.
d) Aquéllos de los que sean responsables las entidades financieras para finalidades relacionadas con la prestación de servicios financieros.
e) Aquéllos de los que sean responsables las Entidades Gestoras y Servicios Comunes de la Seguridad Social y se relacionen con el ejercicio de sus competencias. De igual modo, aquellos de los que sean responsables las mutuas de accidentes de trabajo y enfermedades profesionales de la Seguridad Social.
f) Aquéllos que contengan un conjunto de datos de carácter personal que ofrezcan una definición de las características o de la personalidad de los ciudadanos y que permitan evaluar determinados aspectos de la personalidad o del comportamiento de los mismos.
b) Aquellos cuyo funcionamiento se rija por el artículo 29 de la Ley Orgánica 15/1999, de 13 de diciembre.
c) Aquellos de los que sean responsables Administraciones tributarias y se relacionen con el ejercicio de sus potestades tributarias.
d) Aquéllos de los que sean responsables las entidades financieras para finalidades relacionadas con la prestación de servicios financieros.
e) Aquéllos de los que sean responsables las Entidades Gestoras y Servicios Comunes de la Seguridad Social y se relacionen con el ejercicio de sus competencias. De igual modo, aquellos de los que sean responsables las mutuas de accidentes de trabajo y enfermedades profesionales de la Seguridad Social.
f) Aquéllos que contengan un conjunto de datos de carácter personal que ofrezcan una definición de las características o de la personalidad de los ciudadanos y que permitan evaluar determinados aspectos de la personalidad o del comportamiento de los mismos.
Estas son las medidas a aplicar según los correspondientes artículos del Reglamento LOPD:
Artículo 95. Responsable de seguridad.
En el documento de seguridad deberán designarse uno o varios responsables de seguridad encargados de coordinar y controlar las medidas definidas en el mismo. Esta designación puede ser única para todos los ficheros o tratamientos de datos de carácter personal o diferenciada según los sistemas de tratamiento utilizados, circunstancia que deberá hacerse constar claramente en el documento de seguridad.
En ningún caso esta designación supone una exoneración de la responsabilidad que corresponde al responsable del fichero o al encargado del tratamiento de acuerdo con este reglamento.
En ningún caso esta designación supone una exoneración de la responsabilidad que corresponde al responsable del fichero o al encargado del tratamiento de acuerdo con este reglamento.
Artículo 96. Auditoría.
1. A partir del nivel medio los sistemas de información e instalaciones de tratamiento y almacenamiento de datos se someterán, al menos cada dos años, a una auditoría interna o externa que verifique el cumplimiento del presente título.
Con carácter extraordinario deberá realizarse dicha auditoría siempre que se realicen modificaciones sustanciales en el sistema de información que puedan repercutir en el cumplimiento de las medidas de seguridad implantadas con el objeto de verificar la adaptación, adecuación y eficacia de las mismas. Esta auditoría inicia el cómputo de dos años señalado en el párrafo anterior.
2. El informe de auditoría deberá dictaminar sobre la adecuación de las medidas y controles a la Ley y su desarrollo reglamentario, identificar sus deficiencias y proponer las medidas correctoras o complementarias necesarias. Deberá, igualmente, incluir los datos, hechos y observaciones en que se basen los dictámenes alcanzados y las recomendaciones propuestas.
3. Los informes de auditoría serán analizados por el responsable de seguridad competente, que elevará las conclusiones al responsable del fichero o tratamiento para que adopte las medidas correctoras adecuadas y quedarán a disposición de la Agencia Española de Protección de Datos o, en su caso, de las autoridades de control de las comunidades autónomas.
Con carácter extraordinario deberá realizarse dicha auditoría siempre que se realicen modificaciones sustanciales en el sistema de información que puedan repercutir en el cumplimiento de las medidas de seguridad implantadas con el objeto de verificar la adaptación, adecuación y eficacia de las mismas. Esta auditoría inicia el cómputo de dos años señalado en el párrafo anterior.
2. El informe de auditoría deberá dictaminar sobre la adecuación de las medidas y controles a la Ley y su desarrollo reglamentario, identificar sus deficiencias y proponer las medidas correctoras o complementarias necesarias. Deberá, igualmente, incluir los datos, hechos y observaciones en que se basen los dictámenes alcanzados y las recomendaciones propuestas.
3. Los informes de auditoría serán analizados por el responsable de seguridad competente, que elevará las conclusiones al responsable del fichero o tratamiento para que adopte las medidas correctoras adecuadas y quedarán a disposición de la Agencia Española de Protección de Datos o, en su caso, de las autoridades de control de las comunidades autónomas.
Artículo 97. Gestión de soportes y documentos.
1. Deberá establecerse un sistema de registro de entrada de soportes que permita, directa o indirectamente, conocer el tipo de documento o soporte, la fecha y hora, el emisor, el número de documentos o soportes incluidos en el envío, el tipo de información que contienen, la forma de envío y la persona responsable de la recepción que deberá estar debidamente autorizada.
2. Igualmente, se dispondrá de un sistema de registro de salida de soportes que permita, directa o indirectamente, conocer el tipo de documento o soporte, la fecha y hora, el destinatario, el número de documentos o soportes incluidos en el envío, el tipo de información que contienen, la forma de envío y la persona responsable de la entrega que deberá estar debidamente autorizada.
2. Igualmente, se dispondrá de un sistema de registro de salida de soportes que permita, directa o indirectamente, conocer el tipo de documento o soporte, la fecha y hora, el destinatario, el número de documentos o soportes incluidos en el envío, el tipo de información que contienen, la forma de envío y la persona responsable de la entrega que deberá estar debidamente autorizada.
Artículo 98. Identificación y autenticación.
El responsable del fichero o tratamiento establecerá un mecanismo que limite la posibilidad de intentar reiteradamente el acceso no autorizado al sistema de información.
Artículo 99. Control de acceso físico.
Exclusivamente el personal autorizado en el documento de seguridad podrá tener acceso a los lugares donde se hallen instalados los equipos físicos que den soporte a los sistemas de información.
Artículo 100. Registro de incidencias.
1. En el registro regulado en el artículo 90 deberán consignarse, además, los procedimientos realizados de recuperación de los datos, indicando la persona que ejecutó el proceso, los datos restaurados y, en su caso, qué datos ha sido necesario grabar manualmente en el proceso de recuperación.
2. Será necesaria la autorización del responsable del fichero para la ejecución de los procedimientos de recuperación de los datos.
2. Será necesaria la autorización del responsable del fichero para la ejecución de los procedimientos de recuperación de los datos.
viernes, 14 de diciembre de 2012
Nuevos timos en PayPal – Ten cuidado: llegan las Navidades
Un ataque poco convencional de phising contra los usuarios australianos de Paypal ha sido descubierto.
El truco es simple y corto: recibes un correo en el que se te informa de un pequeño pago. En nuestro ejemplo son 79$ de un servicio de publicidad de eBay:

Sabes que no has gastado ese dinero. A lo mejor, en esta época del año, te preocupa que alguien de tu casa, como un niño sin supervisión, te haya cargado esa factura.
Tu instinto natural es anular esa transacción. De hecho, parece que al ser el cargo tan pequeño sería suficiente utilizar el sistema online de resolución de conflictos de PayPal, asi que sientes que debes de hacer click para comenzar el proceso en ese mismo instante.
Y por supuesto que esa es la trama. Simplemente pasando el ratón sobre el enlace “Press here to cancel this payment” es suficiente para ver el engaño. No te dirige a una página de PayPal sino a una similar en la que robarán tus datos de usuario.

Las pistas para ver el fraude son: la URL no es de PayPal, el diseño es similar pero no idéntico, y la página no usa un protocolo de seguridad (https) como lo haría el de verdad.

La página usada en nuestro ejemplo parece alguna que no estuviera alojada en un servidor seguro.
Puede que los delincuentes que están detrás de este phising simplemente la copiaran de un servidor no seguro –muy posiblemente utilizando herramientas automáticas para copiar sitios incorrectamente configurados.

No seas parte del problema durante estas Navidades
- Asegúrate donde haces click. No uses enlaces enviados por correo para entrar en ningún servicio.
- Ten cuidado donde introduces tus datos de usuario. Asegúrate que la página sea segura (https) antes de empezar a escribir.
- Securiza tus servidores antes de ponerlos online. Los ciberdelicuentes sólo necesitan unos segundos para apropiarse de tus páginas.
Y para finalizar que tengas una FELIZ NAVIDAD.
lunes, 10 de diciembre de 2012
“ASÍ SE ARRUINA UNA VIDA PARA SIEMPRE EN SOLO 10 SEGUNDOS”
Ni es la primera vez que lo vemos ni será la última, y este caso en concreto no entraña en sí mayor riesgo que la integridad de nuestra cuenta de Facebook. Eso sí, porque en este caso el vídeo no tiene un fin malicioso, pero perfectamente podría tenerlo. Ahora me doy cuenta de lo importante que es crear un buen titular. La verdad es que sí, es muy importante, y una prueba de ello es que utilizando la ingeniería social caemos una y otra vez en trampas que tienen titulares y frases atrayentes, misteriosas, que llaman a nuestra curiosidad y que consiguen sus objetivos sin ningún tipo de problema.
Este es el caso del post de hoy. Recibimos vía Facebook un enlace que proviene de un contacto con un titular más que sugerente: “Así se arruina una vida para siempre en solo 10 segundos”, que viene acompañado de un vídeo. La imagen fija del vídeo, como no podría ser de otra manera, también incita al usuario (sobre todo masculino) a hacer clic: una chica guapa y en bikini. Y como siempre, viene de una persona de tus amigos que seguramente conoces, aunque solo sea a través de Facebook:

Cuando haces clic, te dirige a una página donde parece que ya vas a ver el vídeo…

Pero no… todavía no puedes verlo. Antes de saber qué es lo que ha arruinado la vida de esta pobre mujer, tienes que aceptar la típica aplicación que solicita permisos hasta casi para ir a tu casa y utilizar tu cocina.

Bueno, aceptamos, a ver si ahora… Y sí, parece que llegamos por fin al vídeo que tanto parece haber gustado… ¡¡Y vaya si gusta!! Nada más y nada menos que a más de 600.000 personas:

¡Ah! Pero espera… que ese pantallazo lo capturamos ayer. Hoy lo hemos revisado de nuevo para escribir este post y, ¡oh sorpresa! En solo 24 horas han conseguido 400.000 nuevos “Me gusta” alcanzando la cifra de 1 millón… No está mal para un solo día, ¿verdad?

Visualizamos y analizamos el vídeo… y no tiene nada. Pero como hemos dado permiso a la aplicación para publicar en nuestro nombre, pues no se hace esperar y aparece en nuestro muro la recomendación de ver el vídeo, cerrando el círculo y empezando el flujo otra vez desde el principio:

Seguramente ahora te estarás preguntando: “Si no infecta ni hace nada más que publicarse en tu muro, entonces, ¿para qué lo hacen?”. Bueno, es difícil encontrar el origen si no conocemos cómo funciona Facebook por detrás y fácil si entiendes su lógica, que no es nada más ni nada menos que el conseguir datos de usuarios y tener la posibilidad de publicar en el muro de más de seiscientos mil usuarios cuando quieras.
Lo cierto es que el permitir el desarrollo de aplicaciones para Facebook ha sido una gran jugada maestra: cada vez que aceptas los permisos que te solicita una aplicación, no solo le estás dando la posibilidad de hacer lo que te pide (como publicar en tu muro, como en nuestro ejemplo), sino que por detrás, la red social le está dando toda nuestra información básica a los autores de la aplicación. ¿Cuál es esta información básica? Pues nombre, apellidos, dirección, gustos, estudios, etc. Básicamente, todo lo que completamos de nuestro perfil cuando nos damos de alta. Es decir, es como si estuviéramos dándonos de alta en una base de datos a través de un formulario web pero sin tener que introducir los datos una y otra vez.
A partir de ese momento, los autores de este vídeo tienen nuestros datos, que pueden perfectamente alquilar o vender para el envío de información. Pero además, esta aplicación tiene la potestad de publicar lo que quiera cuando quiera en nuestro nombre. Hoy era un vídeo inocente, pero en el caso de que fuera algo más peligroso, se estaría distribuyendo a través de los muros de los seiscientos mil usuarios rápidamente, creando un fenómeno viral que permitiría al atacante alcanzar a unos cuantos cientos de miles más de usuarios.
Por eso, cuando yo recibo uno de estos, mi primera reacción es no hacer nunca clic a no ser que de verdad sea algo que proviene de alguien muy, muy cercano. Y si he hecho clic y he aceptado los permisos, una vez he averiguado que no es más que otro intento de conseguir mis datos, entonces procedo a eliminar o revocar los permisos rápidamente. Si no recuerdas cómo se hace, te lo recordamos:
- En la parte superior derecha de la pantalla tienes una pestaña llamada “Inicio”. Despliégala y haz clic en “Configuración de la privacidad”.
- Una vez has cargado esta pantalla, busca y haz clic en “Editar configuración” en “Anuncios, aplicaciones y sitios web”
- Te aparecerá una pantalla con una primera opción llamada “Aplicaciones que utilizas”. Haciendo clic en el botón “Editar la configuración” de nuevo accederás al listado completo de aplicaciones que utilizas y de forma individual puedes revisar qué permisos le has dado a cada una y puedes eliminarla.

A partir de ese momento, no podrás utilizarla si no la vuelves a instalar, pero al menos, tus datos estarán un poquito más seguros.
«Las fotos en internet te persiguen 7 días a la semana y 24 horas al día»

Ricard Martínez ha hecho un experimento. «Doy clases a futuros maestros», se arranca. Un día preguntó a sus alumnos universitarios cuántos tenían perfil de Facebook, y la inmensa mayoría levantó la mano. «¿Y cuántos tenéis colgada alguna fotografía que, si la viese un futuro empleador, jamás os contrataría?». La cuarta parte respondió afirmativamente.
«Mucha gente parece que ni piensa lo que hace», concluye Martínez, presidente de la Asociación Profesional Española de Privacidad y profesor de Derecho Constitucional en la Universidad de Valencia. En esta atmósfera de vergonzante inconsciencia se enmarca lo sucedido esta semana en Deusto. La propagación de decenas de fotografías subidas de tono, cuando no pornográficas, ha vuelto a poner sobre la mesa un debate que no tiene nada de nuevo. Es cierto que, según las últimas informaciones, la inmensa mayoría de las imágenes no se correspondían con estudiantes de esa universidad bilbaína (aunque a algunas se les había adjudicado maliciosamente la identidad de alumnas). Pero aún así el episodio ha puesto en jaque al propio centro docente, a la Fiscalía, a la Ertzaintza y al Gobierno vasco. ¿Qué está ocurriendo?
Que vivimos un tiempo nuevo. «Antes el valor de la imagen eras tú mismo; ahora, son las fotografías que cuelgas en la red», razona Miguel Ángel Casado, profesor en la Facultad de Ciencias Sociales de la UPV y uno de los profesionales involucrados en el proyecto europeo EU Kids On line, en el que participan 27 países para conocer las relaciones de los menores con las ya no tan nuevas tecnologías. La juventud «no tiene conciencia de su propia privacidad y tiene la necesidad de exhibirse en las redes sociales, mostrarse a sí misma de la manera más sugerente y atractiva». Así, uno es lo que pone en su perfil.
El razonamiento vale para menores de edad, pero también para universitarios que han crecido inmersos en el mundo digital y cuya vida está ordenadamente documentada en el muro de Facebook. Y más recientemente, en la aplicación de mensajería WhatsApp y en los teléfonos móviles. Estos dispositivos guardan muchos secretos. «Parece que no se dan cuenta de que lo que está en el móvil puede salir de su control; puedes olvidártelo en un bar, o igual quien fue tu pareja o amigo deja de serlo y usa contra ti cierta información...», alerta Casado. Cuando eso ocurre y los asuntos privados suben a la red, «esa foto te persigue 24 horas al día, 7 días a la semana».
1.500 euros de multa
Y una vez que el asunto se desmadra y la imagen comienza a circular por internet, porque es graciosa o es sexy, hay que asumir que «va a estar ahí para siempre», advierte el profesor de Derecho Ricard Martínez. El daño que hace esto a las personas afectadas es enorme. ¿Cómo pueden defenderse ante tal escarnio? Como siempre, la ley va por detrás de la realidad, y mucho más cuando se trata de una realidad que ya no sabe ni de fronteras ni de límites físicos. «Buena parte de estas cuestiones difícilmente están reguladas», dice el jurista.
Hay varias posibilidades. La más clara es cuando alguien piratea una clave y así capta información privada. Aquí se aplicaría el artículo 197 del Código Penal, que adjudica una pena de uno a cuatro años de cárcel (además de una multa) por un delito contra la intimidad. Lo mismo para quien graba a alguien sin su consentimiento.
La cosa se complica si la grabación es consentida, pero su divulgación no. Por ejemplo, en el reciente caso de la concejala socialista Olvido Hormigos, que filmó un vídeo masturbándose para su pareja, escapó a su control y fue visionado por medio mundo. «Ahora solo es ilegal la grabación no autorizada», asegura Iñaki Pariente de Prada, director de la Agencia Vasca de Protección de Datos. Para dar cobertura penal a supuestos como el de Hormigos «se está preparando una reforma legal».
Pese a todo, hay más vías de defensa. Los afectados pueden acudir a la jurisdicción civil para conseguir una indemnización «por daños morales», dice Ricard Martínez. Y también puede irse a la vía administrativa por medio de la Agencia Española de Protección de Datos, competente para imponer sanciones «siempre que exista un dato y que alguien lo trate. Si se considera que enviarlo por WhatsApp o meterlo en YouTube es darle un tratamiento, hay multa». En este sentido, hay precedentes de sanciones de hasta 1.500 euros por divulgación de imágenes sin consentimiento del afectado en un portal de vídeos o en Facebook.
Más vigilancia
La cuestión puede complicarse aún más si, como ha ocurrido en Deusto, se divulgan imágenes de desconocidas pero se les adjudica la identidad de compañeras de clase. Aquí el asunto parece ser aún más peliagudo. Para el profesor de Derecho, se trataría de un «caso de acoso, porque se quiere hacer daño a esa persona». Sin embargo, el director de la Agencia Vasca de Protección de Datos entiende que la cuestión es «muy dudosa». Otra cosa es que se añadiese el teléfono de la víctima; entonces, sí sería posible la persecución por vía administrativa.
De cualquier modo, siempre hay que estar al caso concreto porque la jurisprudencia no deja de evolucionar. Pero, sobre todo, los expertos hacen hincapié en la necesidad de atajar el problema antes de que se origine. «Habría que dar un tirón de orejas a padres y educadores», critica Miguel Ángel Casado. «Estamos dejando a los chavales muy solos ante el ordenador y el móvil».
Fuente: elcorreo.com
Suscribirse a:
Entradas (Atom)